ユーザだけでなく「デバイスを信頼できるか」が問われる時代に
現在、多くの企業では、Microsoft 365やGoogle Workspaceをはじめとするクラウドサービスが、日常業務に欠かせない存在となっています。こうしたサービスには企業の重要な情報が保存されるため、不正アクセスを防ぐための認証対策が欠かせません。
そのため、ユーザIDとパスワードによる認証に加えて、スマートフォンに届く確認コードや生体認証などを組み合わせる多要素認証(MFA)が広く利用されています。多要素認証を導入すれば、仮にパスワードが第三者に知られてしまっても、それだけではログインできないため、アカウントの不正利用を防ぎやすくなります。
ただし、多要素認証によって主に確認するのは、「誰がアクセスしているのか」です。正規の利用者として認証された場合でも、その利用者が企業から支給された端末を使っているのか、個人所有の端末を使っているのかまでは判断できません。また、企業が管理していない端末や、セキュリティ上の問題を抱えた端末からアクセスされる可能性もあります。
そのため、クラウドサービスや社内システムへのアクセスをより適切に管理するには、利用者の認証に加えて、「どのデバイスからアクセスしているのか」「そのデバイスを信頼できるのか」を確認することも重要になります。
「管理対象デバイスの認証」とは何か?
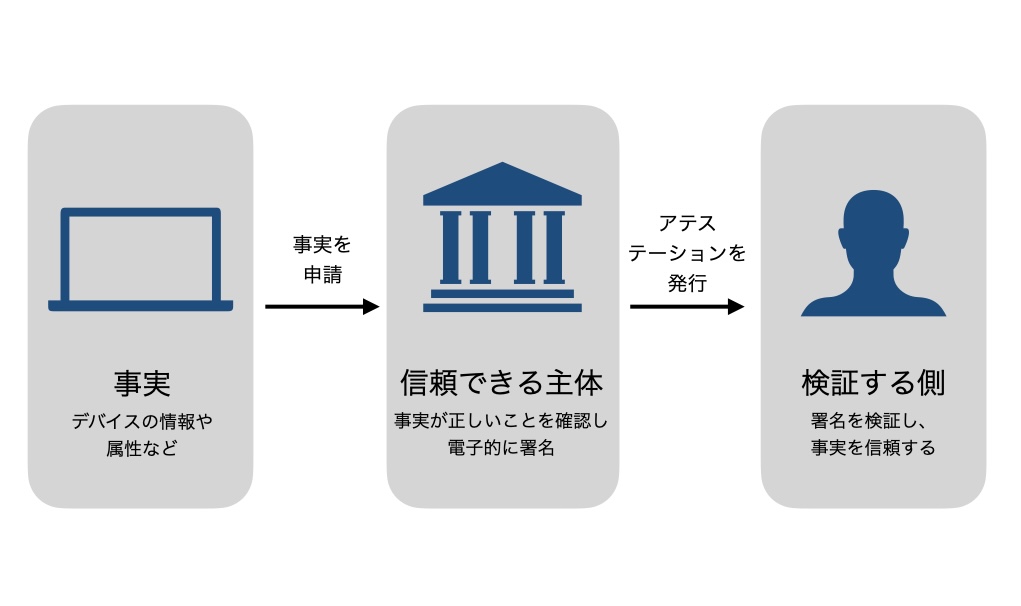
そこでAppleが提供しているのが、「管理対象デバイスの認証(Managed Device Attestation)」です。これは、Appleデバイスが、自身のアイデンティティ、つまり「どのデバイスであるか」や、OSバージョンをはじめとする各種属性を暗号技術によって証明する仕組みです。
従来、企業がMacを管理するためのMDMでは、シリアル番号やUDID(デバイス固有の識別子)、デバイス証明書などの情報をもとに、どの端末であるかを識別していました。しかし、これらは基本的にデバイス自身が送信した情報を信頼することを前提としており、その情報を送信しているデバイスが、本当に名乗っているデバイス本人であることまでは保証できませんでした。
一方、「管理対象デバイスの認証」では、Appleが発行する「アテステーション(Attestation)」と呼ばれる認証情報を利用します。アテステーションには、デバイスが本物のApple製ハードウェアであることや、どのデバイスであるか、OSバージョンなどの属性、さらに秘密鍵がSecure Enclaveによって保護されていることを示す情報が含まれます。MDMや社内システムは、デバイス自身の申告だけでなく、Appleが検証したこれらの情報をもとに、そのデバイスを信頼できるかどうかを判断できます。
「管理対象デバイスの認証」は、2022年にiOS 16/iPadOS 16でiPhoneとiPad向けに提供が開始され、その後、macOS Sonoma(macOS 14)からAppleシリコン搭載Macにも対応しました。現在のMacでは、デバイスの識別情報やOSバージョンに加えて、System Integrity Protection(SIP)の有効・無効、Secure Bootの状態、サードパーティ製カーネル機能拡張の許可状態なども確認できます。これにより、端末そのものの真正性だけでなく、セキュリティ設定を含めてデバイスの信頼性を評価できるようになっています。
2つの方法でデバイスの真正性を証明する
「管理対象デバイスの認証」は、「DeviceInformationアテステーション」と「ACMEアテステーション」の2つのテクノロジーで構成されています。前者はDeviceInformation MDMコマンドを拡張したもので、後者はACME(Automatic Certificate Management Environment)プロトコルをサポートする仕組みです。
まず、「DeviceInformationアテステーション」では、MDMサーバがMacへDeviceInformationコマンドを送信すると、MacはAppleの認証サーバからアテステーションを取得し、その結果をMDMサーバへ返します。MDMサーバは受け取ったアテステーションを検証することで、シリアル番号やUDID、OSバージョンなどのデバイス情報が、Appleによって保証されたものであることを確認できます。
ただし、この方法でわかるのは、「そのような属性を持つデバイスが存在する」ということです。現在MDMサーバと通信しているデバイスが、そのアテステーションに示されたデバイスと同一であることまでは証明できません。
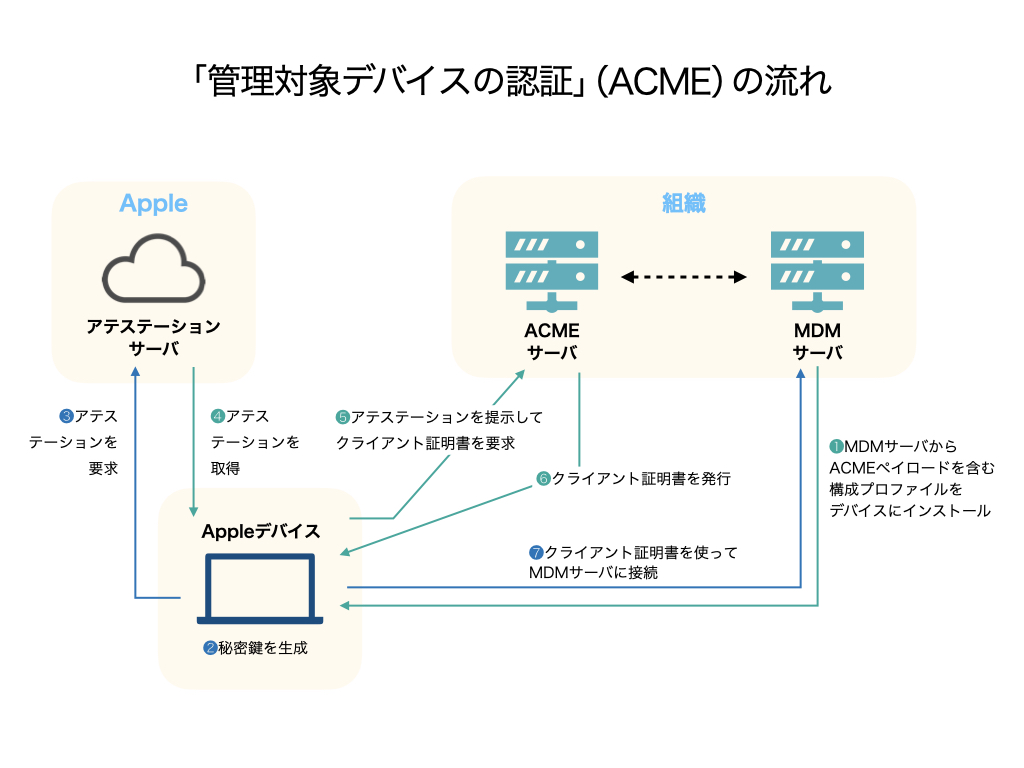
そこで利用するのが、デバイスのアイデンティティをより強力に証明するための「ACMEアテステーション」です。MDMサーバからACMEペイロードを含む構成プロファイルをMacへインストールすると、Macは組織内のACMEサーバへクライアント証明書の発行を要求します。このとき、MacはAppleから取得したアテステーションをACMEサーバへ送信します。ACMEサーバは、そのアテステーションの電子署名や証明書チェーンなどを検証し、デバイスが正規のAppleデバイスであることを確認したうえで、組織の認証局(CA)からクライアント証明書を発行します。
発行されたクライアント証明書は、MDMのクライアント認証をはじめ、Wi-FiやVPN、Kerberos、Safariなどの認証に利用できます。証明書はアテステーションによって確認されたデバイス固有の秘密鍵と結び付けられているため、組織内のシステムは、現在通信しているデバイスが、その証明書を発行された正規のデバイスであることを高い信頼性で確認できます。

【URL】https://support.apple.com/ja-jp/guide/deployment/dep54e5ac1fd/web
「管理対象デバイスの認証」のメリット
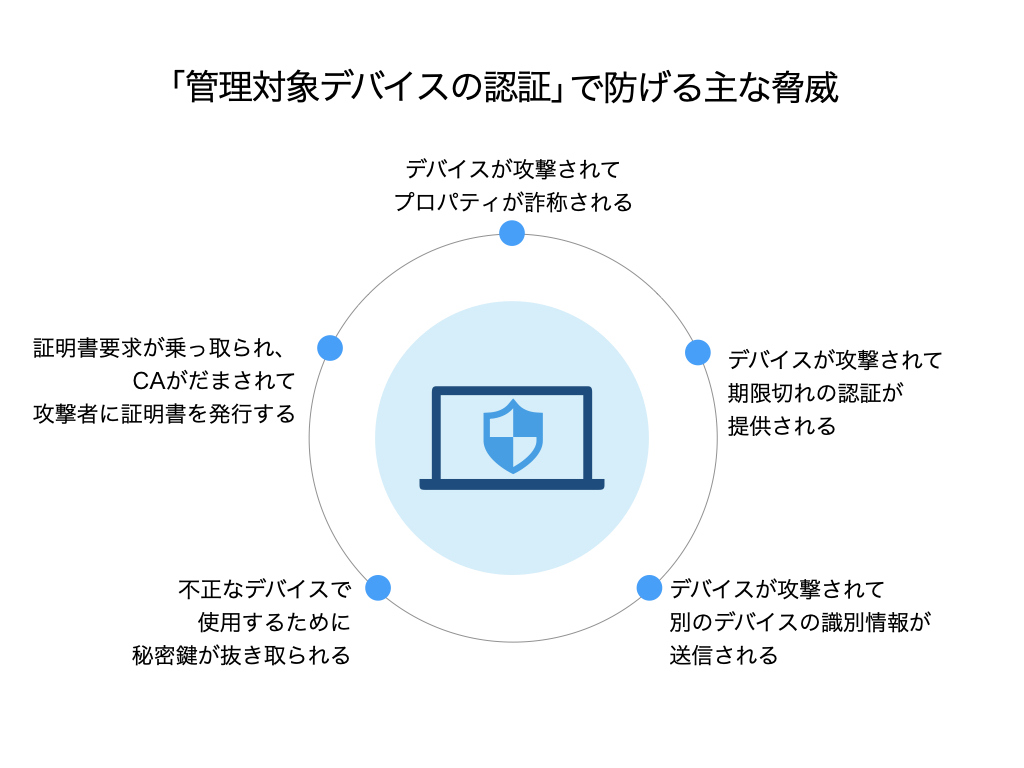
「管理対象デバイスの認証」は、デバイス情報の偽装や、正規のMacへのなりすましを防ぐために利用できます。たとえば、侵害されたMacがシリアル番号やUDID、OSバージョンなどを偽って送信する攻撃が考えられます。その点、管理対象デバイスの認証では、Appleが確認したデバイス情報をアテステーションとして利用するため、Mac自身の申告だけを信頼せずに端末の状態を判断できます。
また、過去に取得したアテステーションを再利用し、現在も同じ状態であるように見せかける攻撃に対しては、Nonce(ナンス)と呼ばれる値を利用します。サーバ側が送ったNonceとアテステーション内の値を照合することで、その情報が今回の要求に対して発行された新しいものであることを確認できます。
さらに、ACMEアテステーションでは、Appleが確認したデバイスと、クライアント証明書に対応する秘密鍵が結び付けられます。この秘密鍵はSecure Enclaveによって保護され、別の端末へ取り出せないため、証明書だけをコピーして正規のMacになりすますことはできません。このように、デバイス情報の偽装や古い認証情報の再利用、証明書の悪用を防ぐことで、組織はアクセス元のMacをより高い信頼性で確認できます。
このように、「管理対象デバイスの認証」は、デバイス情報の偽装や古い認証情報の再利用、証明書の悪用といった脅威への対策に役立ちます。ゼロトラスト環境において、アクセス元のデバイスを信頼できるかどうかを判断し、企業におけるMac管理の信頼性を高めるための重要な仕組みと言えるでしょう。